
Differenze tra ISO 19011:2026 e 2018
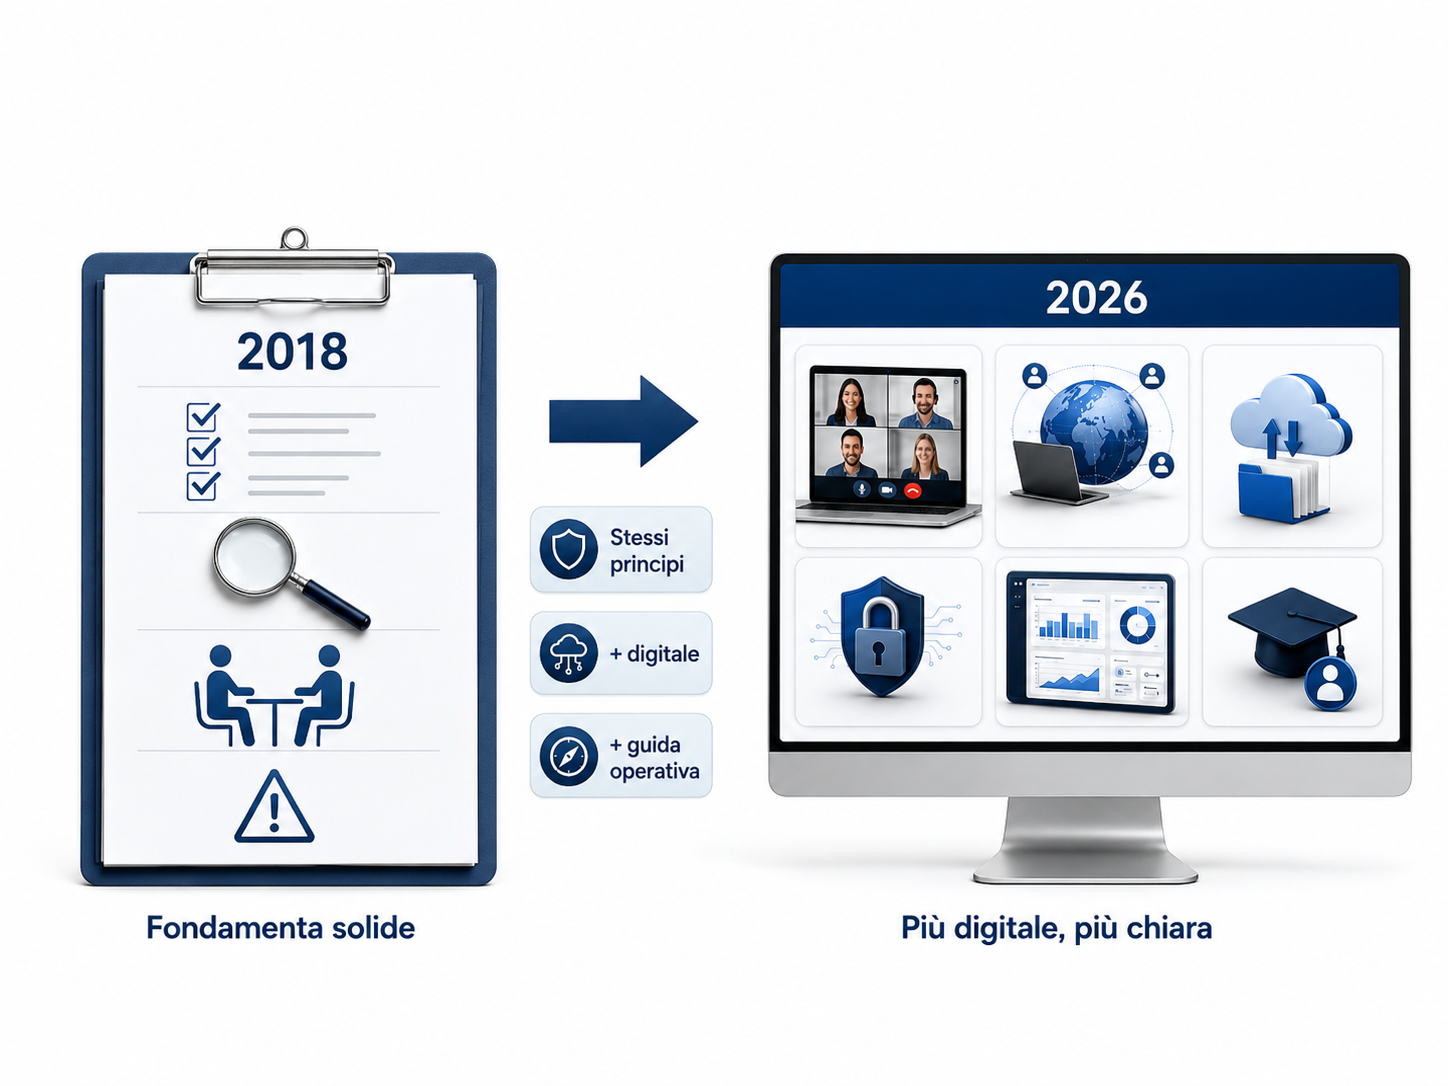
La nuova versione della ISO 19011:2026 è una revisione tecnica mirata della precedente, finalizzata soprattutto ad aggiornare e chiarire le modalità di pianificazione e conduzione degli audit alla luce dell’evoluzione dei metodi di audit a distanza, dell’utilizzo di strumenti digitali, della gestione delle informazioni e delle competenze richieste agli auditor.
Tabella dei Contenuti
Modifiche ISO 19011:2026
Rispetto alla versione 2018, molti principi fondamentali restano invariati:
- l’approccio basato sull’evidenza;
- l’indipendenza;
- la riservatezza;
- l’approccio basato sul rischio;
- la gestione del programma di audit;
- la valutazione delle competenze degli auditor.
La revisione 2026 interviene quindi più sul piano applicativo e operativo che su quello concettuale. L’aggiornamento più rilevante riguarda l’ampliamento della guida sui metodi di audit a distanza, anche attraverso il recepimento dei contenuti della ISO/IEC TS 17012, e il maggiore dettaglio fornito su audit remoti, audit combinati, accesso alle informazioni, sedi virtuali, strumenti ICT, sicurezza delle informazioni e gestione delle evidenze digitali.
La ISO 19011:2026 può essere descritta come un aggiornamento che modernizza e rende più esplicite alcune modalità operative dell’audit, senza modificare in modo fondamentale la logica generale già presente nella versione precedente del 2018.
| Ambito di aggiornamento | Cosa cambia rispetto al 2018 | Impatto pratico |
| 1. Audit a distanza, audit remoti e audit combinati | La possibilità di condurre audit in presenza, a distanza o in modo combinato era già prevista nella versione 2018. La versione 2026, però, sviluppa in modo più ampio e strutturato la guida sui metodi di audit a distanza, anche attraverso l’integrazione dei contenuti della ISO/IEC TS 17012. | Le procedure di audit dovrebbero prevedere criteri più chiari per decidere quando utilizzare audit in presenza, a distanza o combinati, considerando obiettivi, rischi, fattibilità, accessibilità delle informazioni, disponibilità delle tecnologie e limiti del metodo scelto. Quando si effettua un audit da remoto, occorre farlo tenendo conto della ISO/IEC TS 17012 |
| 2. Sedi virtuali e accesso alle informazioni | La revisione 2026 chiarisce meglio il concetto di audit svolto anche su contesti non fisici, come ambienti digitali, piattaforme informatiche, sistemi documentali o sedi virtuali. Non si tratta di un cambio di principio, ma di un maggiore dettaglio applicativo. | In fase di pianificazione occorre valutare non solo dove si svolgono le attività, ma anche dove sono disponibili le informazioni rilevanti, chi può accedervi, con quali strumenti, con quali limitazioni e con quali garanzie di riservatezza e integrità. |
| 3. Maggiore attenzione a tecnologie digitali, strumenti ICT ed evidenze elettroniche | La versione 2018 già contemplava l’uso di tecnologie e metodi a distanza. La versione 2026 rende più esplicito il ruolo degli strumenti ICT, delle evidenze digitali, delle informazioni elettroniche e delle tecnologie emergenti a supporto delle attività di audit. | Gli auditor devono essere in grado di gestire e valutare evidenze digitali, registrazioni elettroniche, sistemi documentali, piattaforme cloud, dashboard, log, strumenti collaborativi e dati generati da sistemi informativi, verificandone attendibilità, integrità e pertinenza rispetto agli obiettivi dell’audit. |
| 4. Approccio basato sul rischio confermato e reso più operativo | L’approccio basato sul rischio era già un principio esplicito nella ISO 19011:2018. La versione 2026 ne conferma l’importanza e lo collega in modo più pratico alla scelta dei metodi di audit, alla fattibilità dell’audit, alla raccolta delle evidenze e alla robustezza delle conclusioni. | Gli audit dovrebbero essere pianificati concentrando tempo e risorse sulle aree più significative: processi critici, cambiamenti organizzativi, attività esternalizzate, fornitori rilevanti, non conformità ricorrenti, reclami, incidenti, rischi informativi o limiti legati all’audit a distanza |
| 5. Sicurezza, riservatezza e protezione delle informazioni | Riservatezza e sicurezza delle informazioni erano già presenti nel 2018. La versione 2026 rafforza il collegamento tra questi aspetti e l’uso di modalità digitali o remote, dove aumentano i rischi legati ad accessi, condivisione documentale, registrazioni, privacy e cybersecurity. | Nei programmi e nei piani di audit è opportuno definire regole più precise su accessi alle piattaforme, autorizzazioni, registrazioni audio/video, screenshot, condivisione e conservazione delle evidenze, trattamento dei dati personali o sensibili e gestione di eventuali problemi tecnici. |
| 6. Competenze aggiornate degli auditor e dei responsabili dei programmi di audit | La struttura generale sulla competenza degli auditor resta sostanzialmente coerente con il 2018, ma la versione 2026 rende più esplicite alcune competenze necessarie nel contesto attuale: uso di strumenti ICT, gestione di audit a distanza, valutazione dell’affidabilità delle informazioni, sicurezza dei dati, comunicazione in ambienti virtuali e consapevolezza delle tecnologie emergenti. | I criteri di qualifica, formazione e mantenimento delle competenze degli auditor dovrebbero essere aggiornati. Non è sufficiente conoscere la norma o il sistema auditato: occorre anche saper condurre audit digitali o remoti, gestire evidenze elettroniche, comunicare efficacemente online e riconoscere i limiti delle tecnologie utilizzate. Da valutare se far aggiornare le procedure di audit interno delle aziende clienti per contemplare questa cosa, e da valutare se prevedere di conseguenza delle raccomandazioni in tal senso al primo giro di audit utile |
| 7. Audit di seconda parte, fornitori e catena di fornitura | Gli audit sui fornitori e gli audit di seconda parte erano già previsti nella ISO 19011:2018. La versione 2026 fornisce una guida più articolata e aggiornata, anche in relazione alla complessità delle catene di fornitura, all’outsourcing e alla possibilità di condurre verifiche con metodi a distanza. | Per le attività affidate a terzi, l’organizzazione dovrebbe rafforzare criteri e modalità di audit sui fornitori, sui processi esternalizzati e sui partner critici, valutando rischi, continuità operativa, accesso alle evidenze, responsabilità contrattuali e modalità più efficaci di verifica in presenza, da remoto o in forma combinata. |
Ambito di aggiornamento | Cosa cambia rispetto al 2018 | Impatto pratico |
1. Audit a distanza, audit remoti e audit combinati | La possibilità di condurre audit in presenza, a distanza o in modo combinato era già prevista nella versione 2018. La versione 2026, però, sviluppa in modo più ampio e strutturato la guida sui metodi di audit a distanza, anche attraverso l’integrazione dei contenuti della ISO/IEC TS 17012. | Le procedure di audit dovrebbero prevedere criteri più chiari per decidere quando utilizzare audit in presenza, a distanza o combinati, considerando obiettivi, rischi, fattibilità, accessibilità delle informazioni, disponibilità delle tecnologie e limiti del metodo scelto. Quando si effettua un audit da remoto, occorre farlo tenendo conto della ISO/IEC TS 17012 |
2. Sedi virtuali e accesso alle informazioni | La revisione 2026 chiarisce meglio il concetto di audit svolto anche su contesti non fisici, come ambienti digitali, piattaforme informatiche, sistemi documentali o sedi virtuali. Non si tratta di un cambio di principio, ma di un maggiore dettaglio applicativo. | In fase di pianificazione occorre valutare non solo dove si svolgono le attività, ma anche dove sono disponibili le informazioni rilevanti, chi può accedervi, con quali strumenti, con quali limitazioni e con quali garanzie di riservatezza e integrità. |
3. Maggiore attenzione a tecnologie digitali, strumenti ICT ed evidenze elettroniche | La versione 2018 già contemplava l’uso di tecnologie e metodi a distanza. La versione 2026 rende più esplicito il ruolo degli strumenti ICT, delle evidenze digitali, delle informazioni elettroniche e delle tecnologie emergenti a supporto delle attività di audit. | Gli auditor devono essere in grado di gestire e valutare evidenze digitali, registrazioni elettroniche, sistemi documentali, piattaforme cloud, dashboard, log, strumenti collaborativi e dati generati da sistemi informativi, verificandone attendibilità, integrità e pertinenza rispetto agli obiettivi dell’audit. |
4. Approccio basato sul rischio confermato e reso più operativo | L’approccio basato sul rischio era già un principio esplicito nella ISO 19011:2018. La versione 2026 ne conferma l’importanza e lo collega in modo più pratico alla scelta dei metodi di audit, alla fattibilità dell’audit, alla raccolta delle evidenze e alla robustezza delle conclusioni. | Gli audit dovrebbero essere pianificati concentrando tempo e risorse sulle aree più significative: processi critici, cambiamenti organizzativi, attività esternalizzate, fornitori rilevanti, non conformità ricorrenti, reclami, incidenti, rischi informativi o limiti legati all’audit a distanza |
5. Sicurezza, riservatezza e protezione delle informazioni | Riservatezza e sicurezza delle informazioni erano già presenti nel 2018. La versione 2026 rafforza il collegamento tra questi aspetti e l’uso di modalità digitali o remote, dove aumentano i rischi legati ad accessi, condivisione documentale, registrazioni, privacy e cybersecurity. | Nei programmi e nei piani di audit è opportuno definire regole più precise su accessi alle piattaforme, autorizzazioni, registrazioni audio/video, screenshot, condivisione e conservazione delle evidenze, trattamento dei dati personali o sensibili e gestione di eventuali problemi tecnici. |
6. Competenze aggiornate degli auditor e dei responsabili dei programmi di audit | La struttura generale sulla competenza degli auditor resta sostanzialmente coerente con il 2018, ma la versione 2026 rende più esplicite alcune competenze necessarie nel contesto attuale: uso di strumenti ICT, gestione di audit a distanza, valutazione dell’affidabilità delle informazioni, sicurezza dei dati, comunicazione in ambienti virtuali e consapevolezza delle tecnologie emergenti. | I criteri di qualifica, formazione e mantenimento delle competenze degli auditor dovrebbero essere aggiornati. Non è sufficiente conoscere la norma o il sistema auditato: occorre anche saper condurre audit digitali o remoti, gestire evidenze elettroniche, comunicare efficacemente online e riconoscere i limiti delle tecnologie utilizzate. Da valutare se far aggiornare le procedure di audit interno delle aziende clienti per contemplare questa cosa, e da valutare se prevedere di conseguenza delle raccomandazioni in tal senso al primo giro di audit utile |
7. Audit di seconda parte, fornitori e catena di fornitura | Gli audit sui fornitori e gli audit di seconda parte erano già previsti nella ISO 19011:2018. La versione 2026 fornisce una guida più articolata e aggiornata, anche in relazione alla complessità delle catene di fornitura, all’outsourcing e alla possibilità di condurre verifiche con metodi a distanza. | Per le attività affidate a terzi, l’organizzazione dovrebbe rafforzare criteri e modalità di audit sui fornitori, sui processi esternalizzati e sui partner critici, valutando rischi, continuità operativa, accesso alle evidenze, responsabilità contrattuali e modalità più efficaci di verifica in presenza, da remoto o in forma combinata. |
Novità in sintesi
In sintesi, le novità più rilevanti della ISO 19011:2026 rispetto alla ISO 19011:2018 possono essere ricondotte a tre ambiti principali:
- maggiore sviluppo della guida sugli audit a distanza e combinati, anche con riferimento alla ISO/IEC TS 17012;
- maggiore attenzione a sedi virtuali, strumenti ICT, evidenze digitali, sicurezza e riservatezza delle informazioni;
- aggiornamento delle competenze richieste agli auditor, in particolare per audit digitali, remoti, gestione dei dati e uso consapevole delle tecnologie.
Conseguenze per le organizzazioni
Per un’organizzazione, l’effetto pratico non è l’introduzione di un nuovo modello di audit, ma la necessità di aggiornare il proprio sistema di gestione degli audit, in particolare:
- programma di audit;
- procedure e istruzioni operative;
- criteri per scegliere audit in presenza, remoto o combinato;
- modalità di raccolta, verifica e conservazione delle evidenze digitali;
- regole su riservatezza, sicurezza delle informazioni e trattamento dei dati;
- criteri di qualifica, formazione e valutazione degli auditor;
- modalità di audit sui fornitori e sui processi esternalizzati.
Dalla pubblicazione della nuova edizione, è opportuno che le organizzazioni la utilizzino come riferimento aggiornato per migliorare la pianificazione, la conduzione e il riesame dei propri audit e prevedano un aggiornamento della formazione dei propri auditor interni con riferimento alla nuova versione della norma

